Securitatea se referă la protecția informațiilor, bunurilor și persoanelor împotriva amenințărilor și riscurilor. Este un concept esențial în societatea modernă, având în vedere că trăim într-o lume din ce în ce mai interconectată. Importanța securității nu poate fi subestimată, deoarece o breșă de securitate poate duce la pierderi financiare, daune reputaționale și chiar la riscuri pentru viața oamenilor. Într-o eră digitală, unde datele personale sunt adesea stocate online, securitatea devine o prioritate nu doar pentru organizații, ci și pentru indivizi.
Pe lângă protecția datelor, securitatea are un impact direct asupra încrederii pe care o avem în tehnologie și în instituțiile care ne gestionează informațiile. Fără măsuri adecvate de securitate, utilizatorii ar putea fi reticenți să își partajeze datele sau să utilizeze servicii online. De aceea, înțelegerea conceptului de securitate și a importanței sale este crucială pentru a naviga cu succes în lumea digitală.
Pentru a înțelege mai bine impactul muzicii asupra securității emoționale și sociale, poți citi articolul intitulat „Magia muzicii: puterea sa de a uni și inspira”, care explorează modul în care muzica poate influența comunitățile și poate contribui la crearea unui mediu mai sigur. Îți recomand să accesezi acest articol [aici](https://web-cafe.ro/magia-muzicii-puterea-sa-de-a-uni-si-inspira/).
Tipuri principale de securitate
Există mai multe tipuri de securitate, fiecare având propriile sale caracteristici și scopuri. Cele mai comune tipuri includ securitatea fizică, securitatea informațiilor, securitatea cibernetică și securitatea operațională. Fiecare dintre aceste categorii se concentrează pe protejarea unor aspecte diferite ale unei organizații sau ale unui individ.
Securitatea fizică se referă la protejarea bunurilor materiale, cum ar fi clădirile, echipamentele și persoanele. Aceasta poate include măsuri precum sisteme de alarmă, supraveghere video și controlul accesului. Pe de altă parte, securitatea informațiilor se concentrează pe protejarea datelor sensibile, asigurându-se că acestea sunt accesibile doar persoanelor autorizate. Securitatea cibernetică, o ramură a securității informațiilor, se ocupă în special cu protejarea sistemelor informatice și a rețelelor împotriva atacurilor externe.
Securitatea fizică și securitatea digitală sunt două fațete ale aceleași monede, dar abordează probleme diferite. Securitatea fizică se concentrează pe protejarea bunurilor tangibile, cum ar fi clădirile și echipamentele. Aceasta implică măsuri precum paznici, sisteme de alarmă și bariere fizice. De exemplu, o companie poate instala camere de supraveghere pentru a descuraja furturile sau poate angaja personal de securitate pentru a monitoriza accesul în clădire.
Pe de altă parte, securitatea digitală se ocupă de protejarea informațiilor stocate pe dispozitive electronice și în rețele. Aceasta include utilizarea software-ului antivirus, criptarea datelor și implementarea unor politici stricte de acces. De exemplu, o organizație poate folosi un sistem de gestionare a identității pentru a controla cine are acces la anumite informații sensibile. Deși ambele tipuri de securitate sunt esențiale, ele trebuie să funcționeze împreună pentru a asigura o protecție completă.
Amenințările comune la adresa securității
Amenințările la adresa securității pot varia de la atacuri fizice la breșe cibernetice. Printre cele mai comune amenințări se numără furtul de identitate, malware-ul, phishing-ul și atacurile DDoS (Distributed Denial of Service). Furtul de identitate implică obținerea ilegală a informațiilor personale ale unei persoane pentru a comite fraude sau alte activități ilegale.
Malware-ul este un termen general care se referă la software-ul malițios creat pentru a provoca daune sau a obține acces neautorizat la sistemele informatice. Phishing-ul este o tehnică prin care atacatorii încearcă să obțină informații sensibile prin intermediul unor mesaje false care par legitime. Atacurile DDoS vizează supraîncărcarea unui server sau a unei rețele cu trafic excesiv, făcându-le inaccesibile utilizatorilor legitimi. Conștientizarea acestor amenințări este primul pas spre protejarea datelor personale și a sistemelor.
Măsuri esențiale pentru protejarea datelor personale
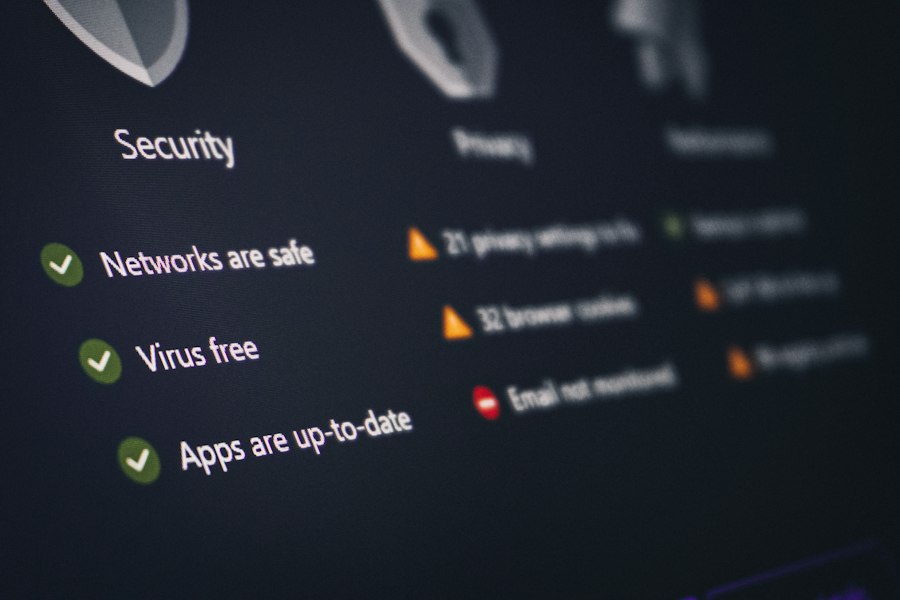
Pentru a proteja datele personale, există câteva măsuri esențiale pe care fiecare utilizator ar trebui să le implementeze. În primul rând, utilizarea parolelor puternice este crucială. O parolă puternică ar trebui să conțină o combinație de litere mari și mici, cifre și simboluri. De asemenea, este recomandat să nu folosești aceeași parolă pentru mai multe conturi.
În al doilea rând, activarea autentificării cu doi factori (2FA) poate adăuga un strat suplimentar de securitate. Aceasta implică furnizarea unei a doua forme de identificare, cum ar fi un cod trimis pe telefonul mobil, pe lângă parolă. În plus, este important să fii atent la site-urile pe care le vizitezi și să eviți să oferi informații personale pe platforme nesigure sau necunoscute. Aceste măsuri simple pot face o mare diferență în protejarea datelor tale.
Pentru a înțelege mai bine impactul măsurilor Uniunii Europene asupra pieței de energie și gaze, este util să consulți articolul despre măsurile recente care ar putea influența costurile facturilor. Aceste informații sunt esențiale pentru a naviga mai eficient în peisajul actual al securității energetice.
Rolul parolelor și autentificării în securitate
| Aspect | Descriere | Importanță | Recomandări |
|---|---|---|---|
| Confidențialitate | Protejarea informațiilor personale și sensibile de acces neautorizat. | Foarte ridicată | Utilizarea parolelor puternice și criptarea datelor. |
| Integritate | Asigurarea că datele nu sunt modificate sau corupte fără autorizare. | Ridicată | Implementarea controalelor de acces și verificarea periodică a datelor. |
| Disponibilitate | Asigurarea accesului la date și servicii atunci când sunt necesare. | Ridicată | Backup regulat și protecție împotriva atacurilor DDoS. |
| Autentificare | Verificarea identității utilizatorilor înainte de acces. | Foarte ridicată | Utilizarea autentificării multi-factor (MFA). |
| Actualizări și patch-uri | Menținerea software-ului la zi pentru a preveni vulnerabilitățile. | Critică | Instalarea imediată a actualizărilor de securitate. |
| Educație și conștientizare | Informarea utilizatorilor despre riscurile și bunele practici de securitate. | Medie | Training regulat și simulări de atacuri. |
Parolele sunt prima linie de apărare în securitatea digitală. Ele funcționează ca un mecanism de control al accesului, asigurându-se că doar persoanele autorizate pot accesa anumite informații sau sisteme. Cu toate acestea, parolele pot fi ușor compromise dacă nu sunt gestionate corespunzător. De aceea, este esențial să alegi parole complexe și să le schimbi periodic.
Autentificarea cu doi factori (2FA) joacă un rol crucial în întărirea securității conturilor online. Prin adăugarea unei a doua etape de verificare, 2FA reduce semnificativ riscul ca un atacator să obțină acces neautorizat la conturile tale. Chiar dacă cineva reușește să îți afle parola, fără accesul la cel de-al doilea factor de autentificare, contul tău rămâne protejat. Această abordare stratificată este esențială în peisajul actual al amenințărilor cibernetice.
Importanța actualizărilor software pentru securitate
Actualizările software sunt esențiale pentru menținerea unui nivel ridicat de securitate. Producătorii de software lansează frecvent actualizări pentru a corecta vulnerabilitățile descoperite și pentru a îmbunătăți funcționalitatea produselor lor. Ignorarea acestor actualizări poate lăsa sistemele expuse la atacuri cibernetice.
De asemenea, actualizările nu se limitează doar la sistemele de operare; aplicațiile terță parte trebuie să fie actualizate regulat pentru a preveni exploatarea eventualelor slăbiciuni. Un exemplu comun este actualizarea browserelor web, care sunt adesea ținte ale atacurilor cibernetice datorită popularității lor. Prin urmare, menținerea software-ului actualizat este o practică fundamentală în strategia de securitate personală sau organizațională.
Cum să recunoști și să eviți atacurile cibernetice
Recunoașterea atacurilor cibernetice poate fi o provocare, dar există câteva semne care pot indica o problemă. De exemplu, primirea unor e-mailuri suspecte sau mesaje text care solicită informații personale ar trebui să fie un semnal de alarmă. De asemenea, dacă observi activitate neobișnuită pe conturile tale online sau dacă dispozitivele tale funcționează mai lent decât de obicei, ar putea fi un indiciu că ai fost victima unui atac.
Pentru a evita atacurile cibernetice, educația este cheia. Familiarizează-te cu tehnicile comune utilizate de atacatori și fii precaut atunci când navighezi pe internet sau deschizi e-mailuri din surse necunoscute. Utilizarea unor soluții antivirus actualizate și evitarea accesării rețelelor Wi-Fi publice fără protecție sunt alte măsuri importante care pot ajuta la prevenirea atacurilor cibernetice.
Securitatea în mediul de lucru și acasă
Securitatea nu este importantă doar în mediul profesional; ea trebuie să fie o prioritate și acasă. În mediul de lucru, companiile trebuie să implementeze politici clare privind utilizarea tehnologiei și accesul la informații sensibile. Acest lucru poate include formarea angajaților cu privire la cele mai bune practici de securitate și utilizarea unor soluții tehnologice avansate pentru protejarea datelor.
Acasă, utilizatorii ar trebui să fie conștienți de riscurile asociate cu dispozitivele inteligente și rețelele Wi-Fi nesecurizate. Asigurarea că routerul Wi-Fi este protejat cu o parolă puternică și că dispozitivele sunt actualizate regulat poate ajuta la prevenirea accesului neautorizat. De asemenea, utilizarea unor soluții de securitate pentru acasă poate oferi un nivel suplimentar de protecție împotriva amenințărilor externe.
Legislația și reglementările privind securitatea
Legislația privind securitatea variază de la o țară la alta, dar majoritatea statelor au implementat reglementări menite să protejeze datele personale ale cetățenilor. Un exemplu notabil este Regulamentul General privind Protecția Datelor (GDPR) din Uniunea Europeană, care impune companiilor să respecte standarde stricte în ceea ce privește colectarea și gestionarea datelor personale.
Aceste reglementări nu doar că protejează drepturile consumatorilor, dar impun și sancțiuni severe companiilor care nu respectă normele stabilite. În acest context, organizațiile trebuie să fie proactive în implementarea măsurilor necesare pentru a se conforma legislației în vigoare și pentru a evita penalizările financiare.
Tendințe și tehnologii viitoare în domeniul securității
Pe măsură ce tehnologia avansează rapid, tendințele în domeniul securității evoluează constant. Una dintre cele mai promițătoare direcții este utilizarea inteligenței artificiale (IA) pentru detectarea amenințărilor cibernetice în timp real. Algoritmii IA pot analiza volume mari de date pentru a identifica comportamente suspecte și pot reacționa rapid pentru a preveni atacurile.
De asemenea, tehnologiile blockchain câștigă popularitate datorită capacității lor de a oferi un nivel ridicat de transparență și securitate în gestionarea datelor. Aceste inovații sugerează că viitorul securității va fi marcat de soluții din ce în ce mai sofisticate care vor ajuta atât indivizii cât și organizațiile să se protejeze împotriva amenințărilor emergente.
În concluzie, securitatea este un aspect esențial al vieții moderne care necesită atenție constantă și adaptare la noile provocări. Fie că vorbim despre măsuri simple pe care le putem lua acasă sau despre reglementări complexe care guvernează organizațiile mari, fiecare pas contează în construirea unui mediu mai sigur pentru toț
FAQs
Ce este securitatea cibernetică?
Securitatea cibernetică se referă la protejarea sistemelor informatice, rețelelor, dispozitivelor și datelor împotriva accesului neautorizat, a distrugerii sau a furtului de informații sensibile.
De ce este importantă securitatea cibernetică?
Securitatea cibernetică este importantă deoarece protejează informațiile personale, financiare și comerciale împotriva atacurilor cibernetice, ajutând la prevenirea pierderilor de date și a daunelor financiare.
Cum pot fi protejate datele personale împotriva atacurilor cibernetice?
Datele personale pot fi protejate împotriva atacurilor cibernetice prin utilizarea unor parole puternice, actualizarea regulată a software-ului, evitarea accesării linkurilor sau fișierelor necunoscute și folosirea unor programe antivirus și firewall.
Care sunt unele dintre cele mai comune tipuri de atacuri cibernetice?
Câteva dintre cele mai comune tipuri de atacuri cibernetice includ phishing-ul, malware-ul, ransomware-ul, atacurile de tip DDoS (denial of service) și atacurile de tip man-in-the-middle.
Ce măsuri pot fi luate pentru a îmbunătăți securitatea cibernetică a unei companii?
Pentru a îmbunătăți securitatea cibernetică a unei companii, se pot implementa politici de securitate robuste, se pot oferi traininguri pentru angajați privind protecția datelor, se pot efectua teste de penetrare și se pot utiliza soluții de securitate avansate.